Форма заявки на сайте, личный кабинет, чекбокс «согласен с обработкой данных» перед кнопкой «Отправить» - эти элементы кажутся формальностью, пока в компанию не приходит проверка или жалоба клиента. Работа с персональными данными на сайте регулируется законом, и требования касаются не только банков и медцентров, а практически любого бизнеса, у которого на сайте есть форма с именем, телефоном или email посетителя.
Эта статья - понятное руководство для владельцев бизнеса и не-юристов: какие данные считаются персональными, что закон требует от сайта, какие технические и организационные меры нужно предусмотреть при разработке и какие ошибки встречаются чаще всего.
Что считается персональными данными
Персональные данные - это любая информация, относящаяся к определённому или определяемому физическому лицу. На практике для сайта бизнеса это чаще всего:имя, фамилия, отчество посетителя или клиента,номер телефона и email, оставленные в форме заявки,адрес доставки в интернет-магазине,данные для входа в личный кабинет (логин, иногда - сохранённые платёжные данные),IP-адрес и данные о поведении на сайте, если они связываются с конкретным пользователем (например, через авторизацию).
Важно понимать: даже простая форма «Оставить заявку» с полями «Имя» и «Телефон» уже означает, что сайт собирает и обрабатывает персональные данные - а значит, подпадает под требования закона.
Какие сайты подпадают под требования закона
Требования применяются к любому сайту, который собирает данные посетителей, независимо от размера бизнеса:сайты с формами заявок, обратной связи или подписки на рассылку,интернет-магазины с личным кабинетом и оформлением заказа,сайты с онлайн-записью (медцентры, салоны, образовательные центры),CRM- и внутренние системы, где хранятся данные клиентов и сотрудников,сайты, использующие аналитику и рекламные пиксели, которые собирают данные о поведении посетителей.
Единственная категория сайтов, где требования формально не применяются напрямую - чисто информационные сайты без единой формы сбора данных. На практике таких сайтов у активного бизнеса почти не бывает: даже баннер с формой подписки на рассылку уже меняет статус сайта.
Согласие на обработку данных: как оформить на сайте
Перед тем как пользователь отправит любую форму с личными данными, сайт должен получить его согласие на обработку этих данных.
Как это обычно реализуется технически:
- Чекбокс рядом с кнопкой отправки формы («Я согласен на обработку персональных данных»), который пользователь должен активно поставить - предзаполненный чекбокс не считается корректным получением согласия;
- Ссылка на политику конфиденциальности рядом с чекбоксом, чтобы пользователь мог ознакомиться с условиями до отправки данных;
- Невозможность отправить форму без установленной галочки - это должно быть реализовано на уровне валидации формы, а не оставлено на усмотрение пользователя;
- Фиксация факта согласия на стороне сервера (дата, время, версия политики конфиденциальности, с которой согласился пользователь) - это может понадобиться как доказательство при проверке.
Политика конфиденциальности: что должно быть внутри
Политика конфиденциальности - обязательный документ на сайте, если он собирает персональные данные. Обычно она размещается отдельной страницей со ссылкой в подвале сайта и рядом с формами.
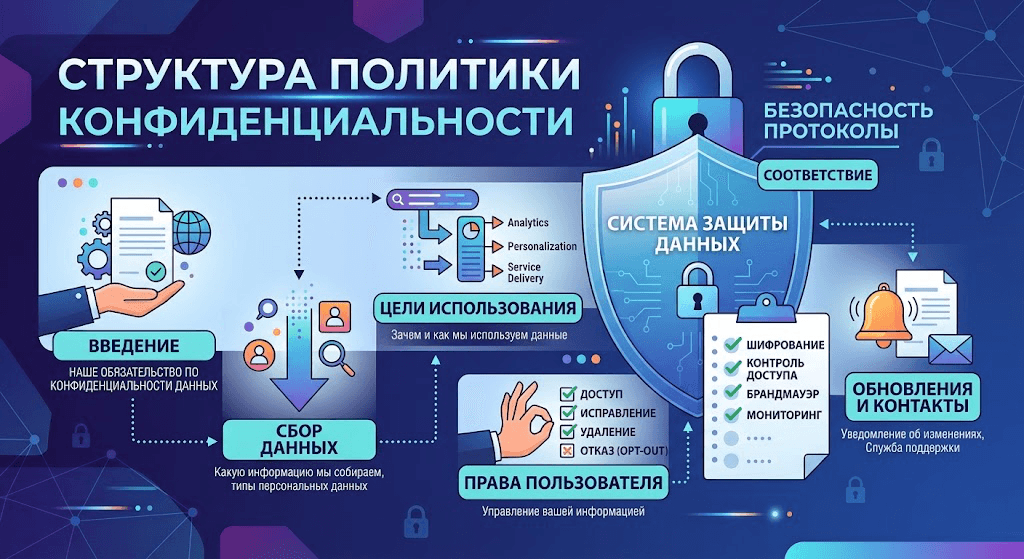
Готовые шаблоны политики конфиденциальности из интернета - рискованный вариант: они часто описывают требования других юрисдикций или не соответствуют реальной схеме обработки данных на конкретном сайте. Документ стоит адаптировать под конкретный бизнес, желательно с участием юриста.
Хранение и безопасность персональных данных
Вопрос размещения и защиты информации требует особого внимания. Для казахстанского бизнеса, работающего с гражданами РК, важно уточнить у юриста место физического расположения серверов с базой данных клиентов. Этот параметр напрямую влияет на выбор хостинг-провайдера. При этом доступ к самой базе должен предоставляться только ограниченному кругу сотрудников, а не всей команде разработки или маркетинга.
Данные нельзя хранить бессрочно без законного обоснования. Если человек оставил заявку, но не стал клиентом, следует определить конкретный срок, после которого его анкета будет удалена или обезличена. Все эти требования в полной мере распространяются и на резервные копии: доступ к бэкапам должен защищаться так же строго, как и доступ к основной базе данных.
Задайте вопрос или оставьте заявку
Есть вопросы по теме статьи? Расскажите о своей задаче команде Qazaqsoft.
Отправляя форму, вы соглашаетесь с обработкой персональных данных.
Технические меры защиты при разработке сайта
Еще на этапе формирования технического задания для веб-ресурса необходимо предусмотреть базовые защитные механизмы. Все страницы с формами ввода личной информации должны работать через защищенное HTTPS-соединение, иначе данные будут передаваться в открытом виде. Пароли пользователей от личных кабинетов обязаны хранить исключительно в виде хеш-кодов.
Устойчивость сайта к типовым уязвимостям, таким как SQL-инъекции и межсайтовый скриптинг, следует явно обсудить с подрядчиком до начала разработки. Также в админ-панели важно настроить разграничение ролей, чтобы возможность выгружать полную клиентскую базу была только у уполномоченного персонала. Для расследования возможных инцидентов нужно внедрить логирование всех обращений к базе данных.
Действия при утечке или инциденте
Если неприятность все же произошла, первым делом требуется зафиксировать факт инцидента и оценить масштаб проблемы - то есть понять, какие именно данные и скольких пользователей были затронуты. Вслед за этим необходимо оперативно устранить техническую причину уязвимости или исправить некорректные настройки доступа.
Параллельно стоит проконсультироваться с юристом, чтобы определить порядок и сроки уведомления уполномоченного органа и самих пострадавших, так как эти процедуры строго регулируются законом. Все принятые для ликвидации последствий шаги нужно тщательно задокументировать на случай последующих проверок. Завершающим этапом станет пересмотр внутренних процессов, обновление правил доступа и проведение аудита безопасности для исключения повторных инцидентов.
Распространенные ошибки бизнеса
На практике компании часто допускают критические промахи при работе с личной информацией. Самый очевидный из них - полное отсутствие политики конфиденциальности на сайте при наличии форм сбора заявок. Не менее серьезными нарушениями считаются предзаполненные чекбоксы согласия, когда от пользователя не требуется активного действия, или банальное копирование документа с сайта конкурента без адаптации под реальные процессы компании.
С технической точки зрения частой ошибкой остается хранение пользовательских паролей в открытом виде и предоставление неограниченного доступа к базе всем сотрудникам подряд. Наконец, компании регулярно забывают устанавливать сроки хранения информации, из-за чего данные неактивных клиентов годами пылятся в системе, или собирают избыточные сведения, никак не связанные с конечной целью обращения.